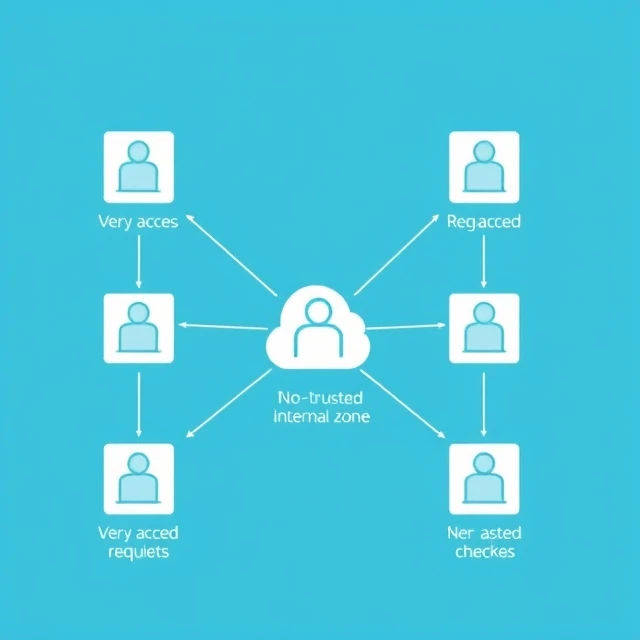
Nulová důvěryhodnost předpokládá, že žádný uživatel ani zařízení není ve výchozím nastavení důvěryhodný. Každý požadavek na přístup je ověřen. Identita, stav zařízení, umístění a chování – to vše hraje roli v rozhodování. Starý model důvěřoval všemu uvnitř perimetru sítě. Jakmile jste se dovnitř dostali, měli jste přístup. Nulová důvěryhodnost perimetr odstraňuje. Neexistuje žádný vnitřní a vnější prvek. Existuje pouze ověřené a neověřené.
Model se objevil, protože se perimetr rozplynul. Práce na dálku, cloudové služby a osobní zařízení ztratily smysl v síťových hranicích. Zaměstnanci přistupují k firemním datům z domova, letišť a kaváren. Dodavatelé se připojují ze svých vlastních notebooků. Firewall, který kdysi chránil všechno, nyní nechrání téměř nic. Nulová důvěra nahrazuje perimetr identitou. Každý požadavek je ověřen, autorizován a šifrován. Mikrosegmentace omezuje laterální pohyb. Nejmenší oprávnění omezuje, co může jakýkoli účet dělat. Neustálé monitorování zachycuje anomálie. Únik dat ze systému SolarWinds v roce 2020 tento problém demonstroval. Útočníci použili legitimní přihlašovací údaje a důvěryhodné aktualizace softwaru k pohybu v sítích, které předpokládaly interní důvěru. Nulová důvěra by počáteční kompromitaci nezastavila. Mohla by omezit její šíření. Implementace je postupná. Většina organizací začíná identitou a směřuje k mikrosegmentaci. Úplná nulová důvěra je cesta, nikoli nákup.
Principy nulové důvěry
- Explicitní ověření – ověřování a autorizace každého požadavku
- Nejmenší oprávnění – udělit minimální nezbytný přístup
- Předpokládejme narušení – navrhuj tak, jako by útočníci již byli uvnitř
- Mikrosegmentace – omezení bočního pohybu
- Nepřetržité monitorování – detekce anomálií v reálném čase
Nulová důvěra není produkt. Je to architektura. Nástroje jsou méně důležité než myšlení.
Comments
No comments yet. Be the first to share a thought.
Leave a comment