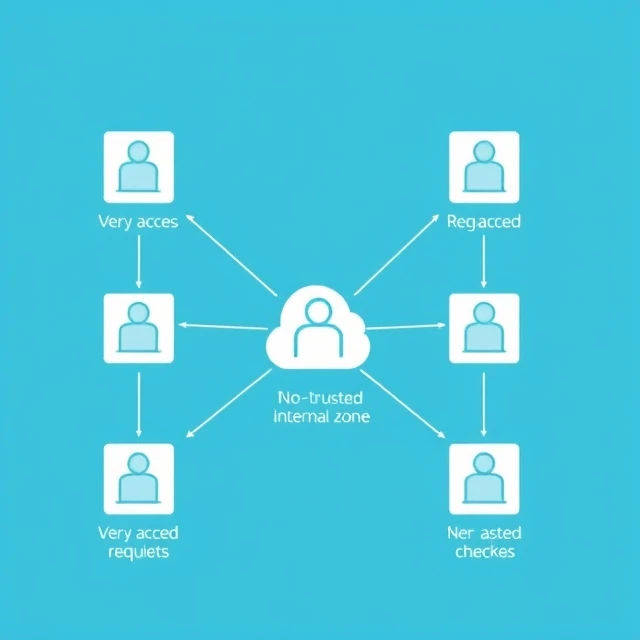
Încrederea zero presupune că niciun utilizator sau dispozitiv nu este de încredere în mod implicit. Fiecare solicitare de acces este verificată. Identitatea, starea dispozitivului, locația și comportamentul sunt toate factori care iau parte la decizie. Modelul vechi acorda încredere la tot ce se afla în perimetrul rețelei. Odată ce intrai înăuntru, aveai acces. Încrederea zero elimină perimetrul. Nu există interior și exterior. Există doar verificat și neverificat.
Modelul a apărut deoarece perimetrul s-a dizolvat. Munca la distanță, serviciile cloud și dispozitivele personale au făcut ca limita rețelei să fie lipsită de sens. Angajații accesează datele companiei de acasă, din aeroporturi și din cafenele. Antreprenorii se conectează de pe propriile laptopuri. Firewall-ul care odinioară proteja totul acum nu protejează aproape nimic. Încrederea zero înlocuiește perimetrul cu identitatea. Fiecare solicitare este autentificată, autorizată și criptată. Microsegmentarea limitează mișcarea laterală. Privilegiul minim limitează ceea ce poate face orice cont. Monitorizarea continuă detectează anomaliile. Încălcarea SolarWinds din 2020 a demonstrat problema. Atacatorii au folosit acreditări legitime și actualizări de software de încredere pentru a se deplasa prin rețele care presupuneau încredere internă. Încrederea zero nu ar fi oprit compromiterea inițială. Ar fi putut limita răspândirea. Implementarea este graduală. Majoritatea organizațiilor încep cu identitatea și se îndreaptă spre microsegmentare. Încrederea zero completă este o călătorie, nu o achiziție.
Principiile de încredere zero
- Verificare explicită — autentificare și autorizare a fiecărei solicitări
- Privilegiu minim — acordă accesul minim necesar
- Presupuneți o breșă de circulație — proiectați ca și cum atacatorii ar fi deja înăuntru
- Microsegmentare — limitarea mișcării laterale
- Monitorizare continuă — detectarea anomaliilor în timp real
Zero trust nu este un produs. Este o arhitectură. Instrumentele contează mai puțin decât mentalitatea.
Comments
No comments yet. Be the first to share a thought.
Leave a comment