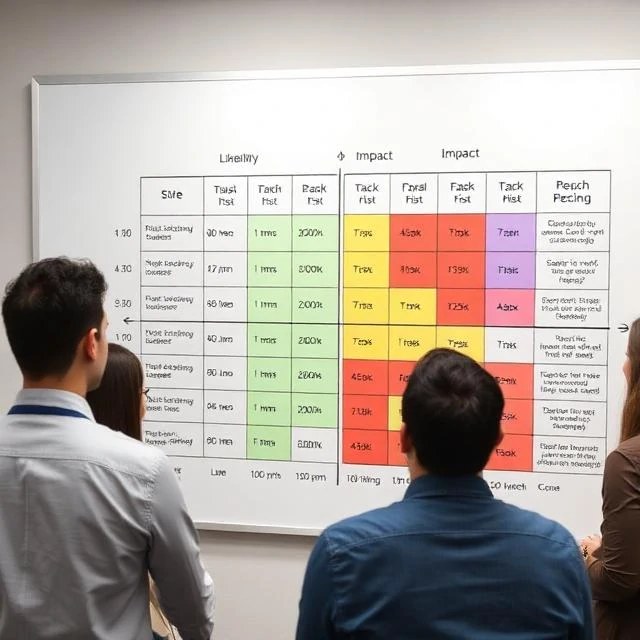
风险是指发生不良事件的可能性及其造成的损失程度。在安全领域,风险包含三个要素:威胁、漏洞和影响。勒索软件团伙是威胁,未打补丁的服务器是漏洞,收入损失和停机时间是影响。消除这三者中的任何一项,风险都会消失。修补服务器,漏洞就会被消除。封锁勒索软件团伙的基础设施,威胁就会降低。将关键数据离线,影响就会缩小。
风险并非非此即彼,而存在于一个连续谱系中。有些风险是可以接受的。例如,一家小型企业或许可以容忍网站被篡改的风险,但却无法容忍客户支付数据丢失的风险。区别在于影响程度。风险评估正是量化这种差异。它会探究可能出现的问题、发生的可能性以及成本。然后,它会将风险成本与风险缓解成本进行比较。花费 10 万美元来保护价值 1 万美元的资产并非良好的风险管理,而花费 1 万美元来保护价值 100 万美元的资产则是。虽然计算结果往往不够精确,但这种方法能够促使人们进行优先级排序。并非所有风险都能完全消除,关键在于了解哪些风险最为重要。
风险构成
- 威胁——谁或什么可能造成伤害
- 弱点——他们可以利用的弱点
- 影响——如果他们成功造成的损害
- 可能性——事情发生的概率
风险是商业语言。能够运用风险语言的安全团队才能获得预算,而那些只会谈论威胁的团队则得不到。
Comments (3)
Leave a comment