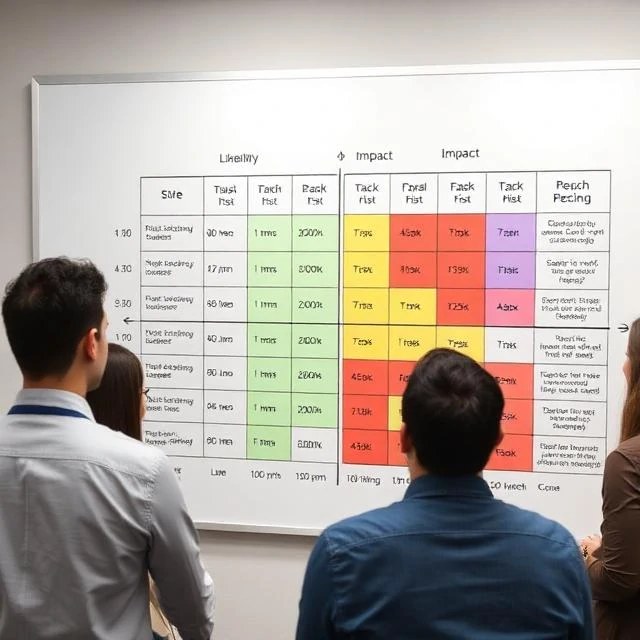
O risco é a probabilidade de algo mau acontecer e o quanto isso o prejudica. Em segurança, o risco combina três elementos: uma ameaça, uma vulnerabilidade e um impacto. Um grupo de ransomware representa a ameaça. Um servidor sem as atualizações de segurança é a vulnerabilidade. A perda de receita e o tempo de inatividade representam o impacto. Elimine qualquer um destes três elementos e o risco desaparece. Atualize o servidor e a vulnerabilidade será eliminada. Bloqueie a infraestrutura do grupo de ransomware e a ameaça será reduzida. Mova dados críticos para um servidor offline e o impacto será minimizado.
O risco não é binário. Ele existe num espectro. Alguns riscos são aceitáveis. Uma pequena empresa pode tolerar o risco de um ataque hacker ao seu website. Mas não pode tolerar o risco de perder os dados de pagamento dos clientes. A diferença reside no impacto. A avaliação de riscos quantifica esta diferença. Questiona o que poderia correr mal, qual a probabilidade de isso acontecer e qual seria o custo. De seguida, compara o custo do risco com o custo de o mitigar. Gastar 100.000 dólares para proteger um ativo de 10.000 dólares não é uma boa gestão de riscos. Gastar 10.000 dólares para proteger um ativo de 1 milhão de dólares, sim. Os cálculos raramente são precisos, mas o exercício obriga à priorização. Nem todos os riscos podem ser eliminados. O objetivo é perceber quais são os mais importantes.
Componentes de risco
- Ameaça — quem ou o que poderia causar danos
- Vulnerabilidade — a fraqueza que podiam explorar.
- Impacto — o dano caso tenham sucesso
- Probabilidade — a hipótese de algo acontecer.
O risco é a linguagem dos negócios. As equipas de segurança que a dominam recebem verbas. As que falam apenas de ameaças, não.
Comments (3)
Leave a comment