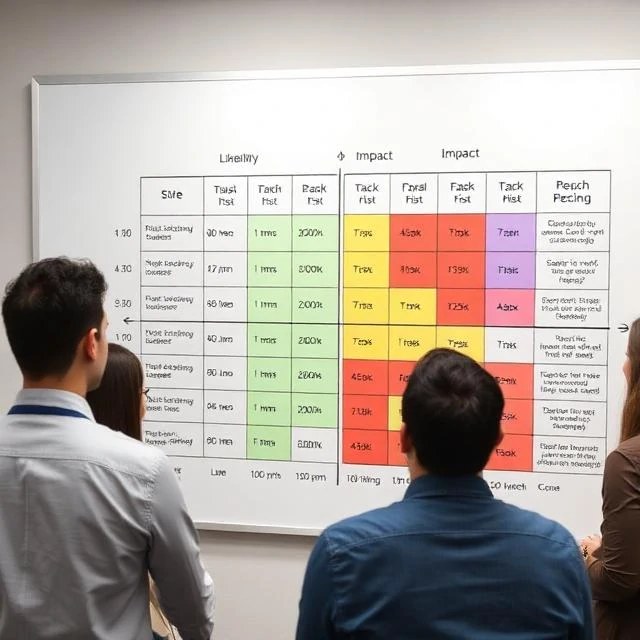
Riscul reprezintă șansa ca ceva rău să se întâmple și cât de mult afectează acest lucru. În securitate, riscul combină trei lucruri: o amenințare, o vulnerabilitate și un impact. O echipă de ransomware reprezintă amenințarea. Un server nepachetat este vulnerabilitatea. Pierderile de venituri și timpul de nefuncționare reprezintă impactul. Eliminați oricare dintre cele trei și riscul dispare. Aplicați patch-uri serverului și vulnerabilitatea va dispărea. Blocați infrastructura echipei de ransomware și amenințarea va fi redusă. Mutați datele critice offline și impactul se va micșora.
Riscul nu este binar. Există într-un spectru. Unele riscuri sunt acceptabile. O mică afacere ar putea tolera riscul deteriorării unui site web. Nu poate tolera riscul de a pierde datele de plată ale clienților. Diferența constă în impact. Evaluarea riscurilor cuantifică această diferență. Se întreabă ce ar putea merge prost, cât de probabil este și cât ar costa. Apoi compară costul riscului cu costul atenuării acestuia. Cheltuirea a 100.000 de dolari pentru a proteja un activ de 10.000 de dolari nu este o bună gestionare a riscurilor. Cheltuirea a 10.000 de dolari pentru a proteja un activ de 1 milion de dolari este. Calculele sunt rareori precise, dar exercițiul obligă la prioritizare. Nu orice risc poate fi eliminat. Scopul este de a înțelege care dintre ele contează cel mai mult.
Componente de risc
- Amenințare — cine sau ce ar putea cauza daune
- Vulnerabilitate — slăbiciunea pe care ar putea-o exploata
- Impact — daunele dacă reușesc
- Probabilitatea — probabilitatea ca acest lucru să se întâmple
Riscul este limbajul afacerilor. Echipele de securitate care îl vorbesc primesc bugete. Cele care vorbesc doar despre amenințări, nu.
Comments (3)
Leave a comment