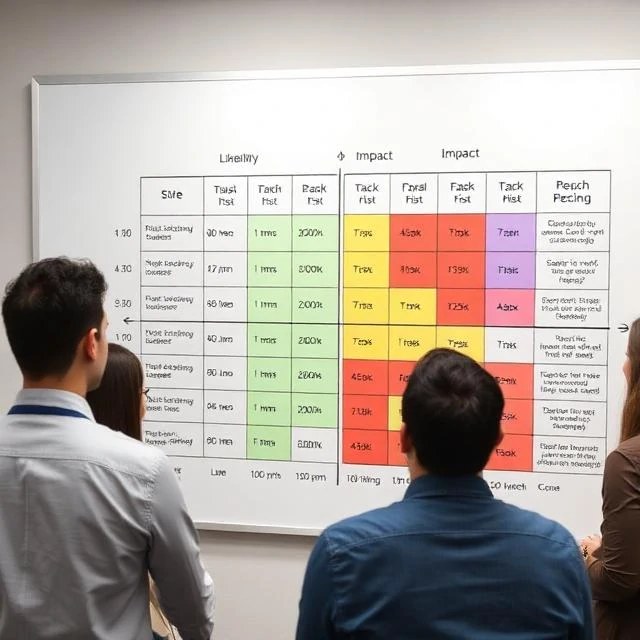
リスクとは、何か悪いことが起こる可能性と、それがどれほどの損害をもたらすかを示すものです。セキュリティにおいては、リスクは脅威、脆弱性、影響という3つの要素から成り立っています。ランサムウェア攻撃グループは脅威です。パッチが適用されていないサーバーは脆弱性です。収益の損失とダウンタイムは影響です。これら3つのうちいずれか1つを取り除けば、リスクは消滅します。サーバーにパッチを適用すれば、脆弱性は解消されます。ランサムウェア攻撃グループのインフラを遮断すれば、脅威は軽減されます。重要なデータをオフラインにすれば、影響は縮小します。
リスクは二者択一的なものではなく、連続的なスペクトル上に存在します。許容できるリスクもあります。中小企業はウェブサイトの改ざんリスクは許容できるかもしれませんが、顧客の支払いデータが失われるリスクは許容できません。その違いは影響の大きさです。リスク評価はその違いを定量化します。何が起こりうるか、その可能性はどのくらいか、そしてどれくらいの費用がかかるかを問い、リスクのコストとリスク軽減のコストを比較します。1万ドルの資産を守るために10万ドルを費やすのは、適切なリスク管理とは言えません。100万ドルの資産を守るために1万ドルを費やすのは、適切なリスク管理です。計算は必ずしも正確ではありませんが、この作業によって優先順位付けが促されます。すべてのリスクを排除できるわけではありません。重要なのは、どのリスクが最も重要かを理解することです。
リスク構成要素
- 脅威 ― 誰または何が危害を加える可能性があるか
- 脆弱性――彼らが悪用できる弱点
- 影響 ― 彼らが成功した場合の損害
- 可能性 ― それが起こる確率
リスクはビジネスの共通言語だ。リスクを理解しているセキュリティチームは予算を獲得できる。脅威についてしか語らないチームは予算を獲得できない。
Comments (3)
Leave a comment