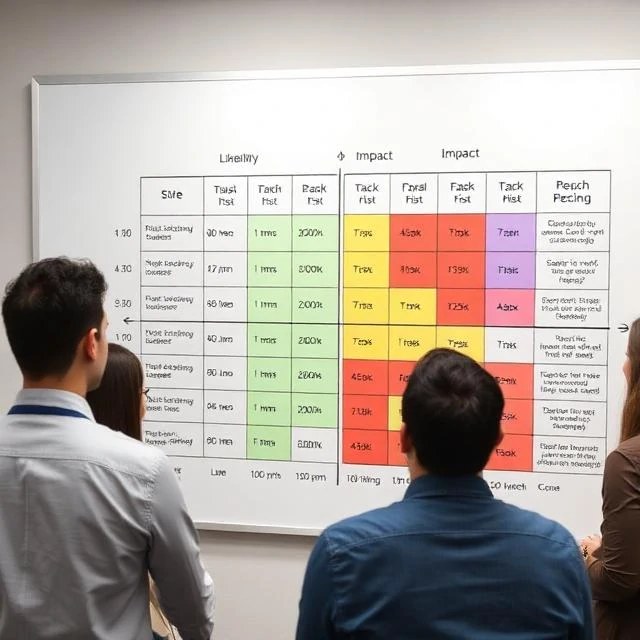
المخاطرة هي احتمال وقوع أمر سيء ومدى تأثيره. في مجال الأمن السيبراني، تتكامل المخاطرة مع ثلاثة عناصر: التهديد، والثغرة الأمنية، والأثر. مجموعة برامج الفدية الخبيثة هي التهديد. الخادم غير المُحدَّث هو الثغرة الأمنية. الخسائر في الإيرادات وتوقف النظام هما الأثر. إزالة أيٍّ من هذه العناصر الثلاثة يُزيل المخاطرة. تحديث الخادم يُزيل الثغرة الأمنية. حظر بنية مجموعة برامج الفدية الخبيثة يقلل التهديد. نقل البيانات الحيوية إلى خارج الشبكة يقلل الأثر.
المخاطرة ليست ثنائية، بل هي متدرجة. بعض المخاطر مقبولة، فمثلاً قد تتسامح شركة صغيرة مع خطر تشويه موقعها الإلكتروني، لكنها لا تتسامح مع خطر فقدان بيانات دفع العملاء. الفرق يكمن في الأثر، وتقييم المخاطر يُحدد هذا الفرق كمياً. فهو يسأل عما قد يحدث من أخطاء، ومدى احتمالية حدوثها، وتكلفتها. ثم يقارن تكلفة المخاطرة بتكلفة تخفيفها. إنفاق 100 ألف دولار لحماية أصل قيمته 10 آلاف دولار ليس إدارة جيدة للمخاطر، بينما إنفاق 10 آلاف دولار لحماية أصل قيمته مليون دولار هو كذلك. نادراً ما تكون الحسابات دقيقة تماماً، لكن هذه العملية تُجبرنا على تحديد الأولويات. لا يمكن القضاء على جميع المخاطر، والهدف هو فهم أيها أكثر أهمية.
مكونات المخاطر
- التهديد - من أو ما الذي يمكن أن يسبب الضرر
- نقاط الضعف - نقاط الضعف التي يمكنهم استغلالها
- الأثر - الضرر في حال نجاحهم
- الاحتمالية - احتمال حدوث ذلك
المخاطر هي لغة الأعمال. فرق الأمن التي تتحدث بها تحصل على ميزانيات، أما تلك التي تتحدث فقط عن التهديدات فلا تحصل عليها.
Comments (3)
Leave a comment