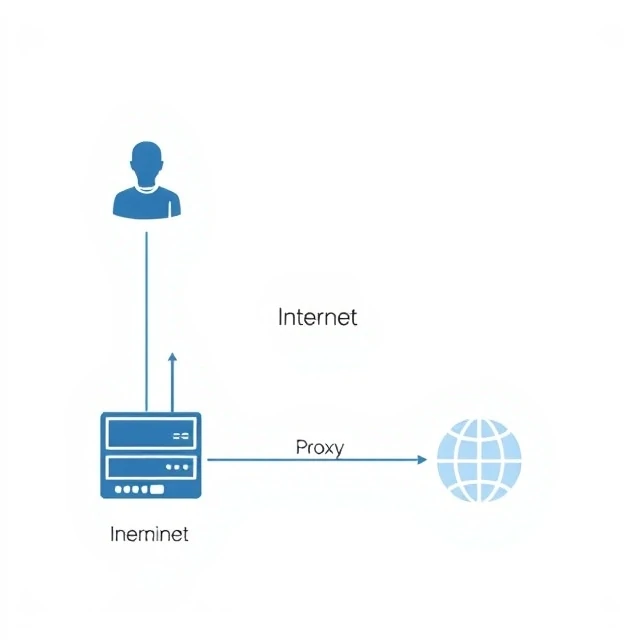
Serwer proxy znajduje się między klientem a internetem. Klient wysyła żądania do serwera proxy. Serwer proxy przekazuje je do miejsca docelowego i zwraca odpowiedź. Miejsce docelowe widzi adres IP serwera proxy, a nie klienta. Dzięki temu serwery proxy są przydatne do zapewnienia anonimowości, filtrowania treści i buforowania. Serwer proxy korporacyjny rejestruje ruch i blokuje określone kategorie stron internetowych. Serwer proxy lokalny kieruje ruch przez domowy adres IP, aby uniknąć wykrycia. Serwer proxy odwrotny znajduje się przed serwerami internetowymi, obsługując równoważenie obciążenia, zakończenie TLS i buforowanie.
Serwery proxy to nie sieci VPN. Sieć VPN szyfruje cały ruch i tuneluje go do zdalnego serwera. Serwer proxy obsługuje określone aplikacje lub protokoły i może nie szyfrować niczego. Serwery proxy SOCKS działają na niższym poziomie i obsługują więcej typów ruchu. Serwery proxy HTTP obsługują żądania sieciowe. Transparentne serwery proxy nie wymagają konfiguracji klienta. Każdy typ ma inne zastosowania. Atakujący używają serwerów proxy, aby ukryć swoje pochodzenie. Obrońcy używają ich do inspekcji i kontrolowania ruchu. Ta sama technologia służy obu stronom. Ważne jest, kto kontroluje serwer proxy i co robi z logami.
Typy serwerów proxy
- Serwer proxy przekazujący — znajduje się pomiędzy klientami a Internetem
- Serwer proxy odwrotny — znajduje się przed serwerami
- Przezroczysty serwer proxy — przechwytuje ruch bez konfiguracji
- Serwer proxy SOCKS — niższego poziomu, obsługuje więcej protokołów
- Serwer proxy mieszkaniowy — trasy przez domowe adresy IP
Pełnomocnik jest pośrednikiem. Zaufanie zależy wyłącznie od tego, kto go obsługuje i dlaczego.
Comments
No comments yet. Be the first to share a thought.
Leave a comment