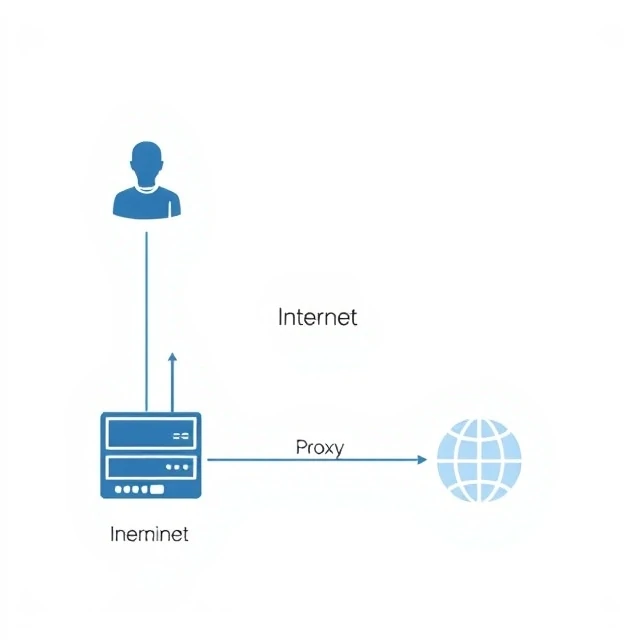
Egy proxy szerver a kliens és az internet között helyezkedik el. A kliens kéréseket küld a proxynak. A proxy továbbítja azokat a célállomásnak, és visszaadja a választ. A célállomás a proxy IP-címét látja, nem az ügyfélét. Ez teszi a proxykat hasznossá az anonimitás, a tartalomszűrés és a gyorsítótárazás szempontjából. A vállalati proxy naplózza a forgalmat és blokkolja a webhelyek kategóriáit. A lakossági proxy a forgalmat az otthoni IP-címen keresztül irányítja, hogy elkerülje az észlelést. A fordított proxy a webszerverek előtt helyezkedik el, és kezeli a terheléselosztást, a TLS-lezárást és a gyorsítótárazást.
A proxyk nem VPN-ek. A VPN titkosítja az összes forgalmat, és egy távoli szerverre továbbítja. A proxy adott alkalmazásokat vagy protokollokat kezel, és előfordulhat, hogy semmit sem titkosít. A SOCKS proxyk alacsonyabb szinten működnek, és több forgalmi típust támogatnak. A HTTP proxyk webes kéréseket kezelnek. Az átlátszó proxyk nem igényelnek klienskonfigurációt. Minden típusnak más a felhasználási esete. A támadók proxykat használnak a származásuk elrejtésére. A védők a forgalom vizsgálatára és irányítására használják őket. Ugyanaz a technológia szolgálja mindkét oldalt. Az számít, hogy ki irányítja a proxyt, és mit tesz a naplókkal.
Proxy típusok
- Forward proxy – az ügyfelek és az internet között helyezkedik el
- Fordított proxy — a szerverek előtt helyezkedik el
- Átlátszó proxy — konfiguráció nélkül elfogja a forgalmat
- SOCKS proxy — alacsonyabb szintű, több protokollt támogat
- Lakóhelyi proxy – útvonalak otthoni IP-címeken keresztül
A meghatalmazott egy közvetítő. A bizalom teljes mértékben attól függ, hogy ki és miért üzemelteti.
Comments
No comments yet. Be the first to share a thought.
Leave a comment