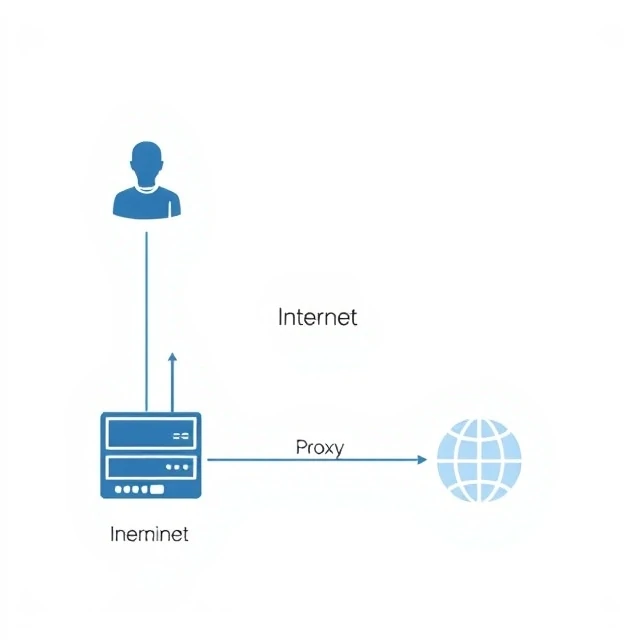
Un serveur proxy se place entre un client et Internet. Le client envoie des requêtes au proxy, qui les transmet à la destination et renvoie la réponse. La destination voit l'adresse IP du proxy, et non celle du client. C'est pourquoi les proxys sont utiles pour l'anonymat, le filtrage de contenu et la mise en cache. Un proxy d'entreprise enregistre le trafic et bloque certaines catégories de sites web. Un proxy résidentiel fait transiter le trafic par une adresse IP personnelle pour éviter d'être détecté. Un proxy inverse se place devant les serveurs web et gère l'équilibrage de charge, la terminaison TLS et la mise en cache.
Les proxys ne sont pas des VPN. Un VPN chiffre tout le trafic et le fait transiter par un serveur distant. Un proxy gère des applications ou des protocoles spécifiques et peut ne rien chiffrer. Les proxys SOCKS fonctionnent à un niveau inférieur et prennent en charge davantage de types de trafic. Les proxys HTTP gèrent les requêtes web. Les proxys transparents ne nécessitent aucune configuration côté client. Chaque type a des cas d'utilisation différents. Les attaquants utilisent des proxys pour masquer leur origine. Les défenseurs les utilisent pour inspecter et contrôler le trafic. La même technologie est utilisée par les deux parties. Ce qui importe, c'est qui contrôle le proxy et comment il exploite les journaux.
Types de proxy
- Proxy de transfert — se situe entre les clients et Internet
- Proxy inverse — placé devant les serveurs
- Proxy transparent — intercepte le trafic sans configuration
- Proxy SOCKS — niveau inférieur, prend en charge davantage de protocoles
- Proxy résidentiel — achemine les données via les adresses IP du domicile
Un mandataire est un intermédiaire. La confiance dépend entièrement de la personne qui le gère et de ses motivations.
Comments
No comments yet. Be the first to share a thought.
Leave a comment