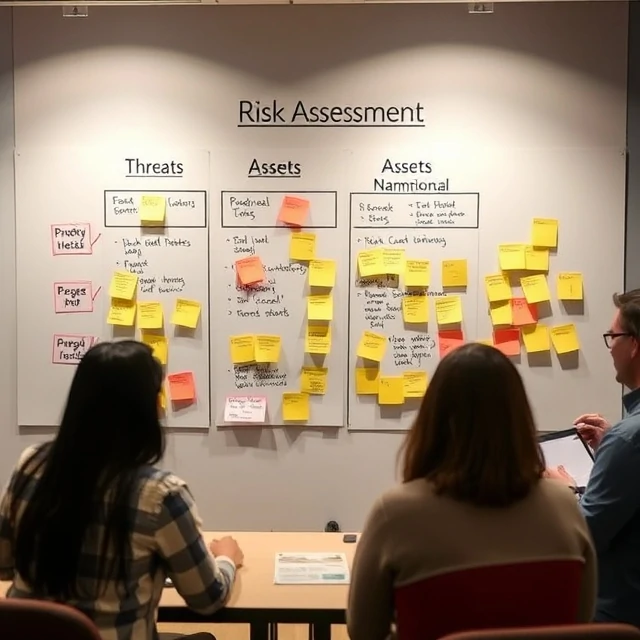
風險評估可以識別可能出現的問題、發生的可能性以及造成的損失。它會產生一份風險優先列表,以便將資源投入最關鍵的領域。沒有風險評估,安全支出就只能靠猜測。有了風險評估,決策就有了依據。例如,醫院可能會將病患資料外洩列為首要風險,而製造商則可能將生產停機列為更重要的風險。風險優先順序取決於特定業務,而不是通用的檢查清單。
流程始於資產識別。您要保護的是什麼?客戶資料、知識產權、財務系統、實體基礎設施。接下來是威脅建模。誰可能攻擊這些資產?攻擊方式是什麼?然後是漏洞分析。存在哪些弱點?最後是影響和可能性評分。定性評估使用「高」、「中」、「低」等標籤。定量評估則賦予風險以金額和機率。大多數組織會結合這兩種方法。定性評估速度較快,足以用於優先排序。定量評估在預算論證方面更具說服力。風險評估並非一次性事件。業務會發生變化。新系統會出現。舊風險會逐漸消失。兩年前的風險評估報告已成為歷史文件。
風險評估步驟
- 識別資產及其價值
- 識別威脅和威脅行為者
- 識別漏洞
- 評估可能性和影響
- 確定優先順序並記錄
- 定期審核和更新
如果風險評估無人採納,那它就只是紙上談兵。它的價值在於它能為決策提供依據。
Comments
No comments yet. Be the first to share a thought.
Leave a comment