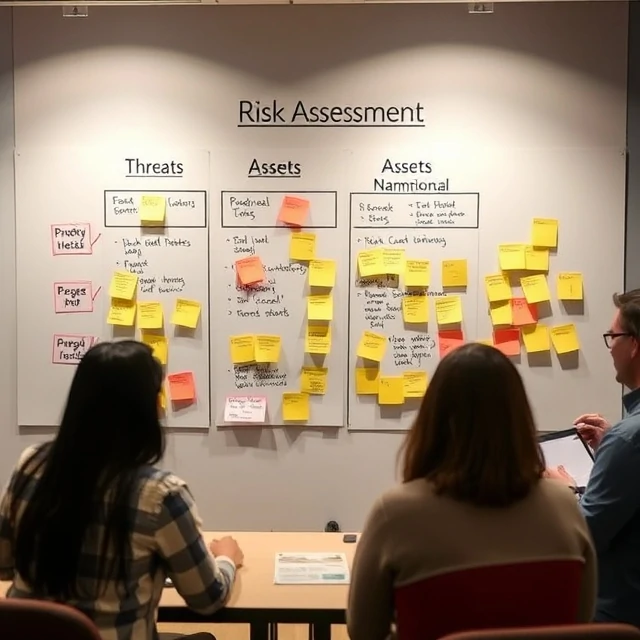
Đánh giá rủi ro xác định những điều có thể xảy ra sai sót, mức độ khả năng xảy ra và chi phí khắc phục. Nó tạo ra một danh sách các rủi ro được ưu tiên để nguồn lực được phân bổ vào những nơi quan trọng nhất. Nếu không có nó, chi tiêu cho an ninh mạng chỉ là phỏng đoán. Với nó, các quyết định đều có cơ sở hợp lý. Một bệnh viện có thể xếp việc rò rỉ dữ liệu bệnh nhân là rủi ro hàng đầu. Một nhà sản xuất có thể xếp thời gian ngừng sản xuất cao hơn. Thứ tự ưu tiên phụ thuộc vào hoạt động kinh doanh, chứ không phải dựa trên một danh sách kiểm tra chung chung.
Quá trình này bắt đầu bằng việc xác định tài sản. Bạn đang bảo vệ cái gì? Dữ liệu khách hàng, tài sản trí tuệ, hệ thống tài chính, cơ sở hạ tầng vật lý. Tiếp theo là mô hình hóa mối đe dọa. Ai có thể tấn công những tài sản này và bằng cách nào? Sau đó là phân tích lỗ hổng. Những điểm yếu nào tồn tại? Cuối cùng là chấm điểm tác động và khả năng xảy ra. Đánh giá định tính sử dụng các nhãn như cao, trung bình và thấp. Đánh giá định lượng gán giá trị tiền tệ và xác suất. Hầu hết các tổ chức sử dụng cả hai. Đánh giá định tính nhanh hơn và đủ tốt để ưu tiên. Đánh giá định lượng có tính thuyết phục cao hơn khi biện minh cho ngân sách. Việc đánh giá không phải là một sự kiện diễn ra một lần. Hoạt động kinh doanh thay đổi. Các hệ thống mới xuất hiện. Các rủi ro cũ biến mất. Một đánh giá rủi ro đã hai năm tuổi là một tài liệu lịch sử.
Các bước đánh giá rủi ro
- Xác định tài sản và giá trị của chúng.
- Xác định các mối đe dọa và tác nhân gây ra mối đe dọa.
- Xác định các lỗ hổng bảo mật
- Đánh giá khả năng xảy ra và tác động
- Ưu tiên và ghi chép
- Xem xét và cập nhật thường xuyên.
Việc đánh giá rủi ro mà không ai thực hiện chỉ là một bài tập lý thuyết suông. Giá trị thực sự nằm ở những quyết định mà nó cung cấp thông tin.
Comments
No comments yet. Be the first to share a thought.
Leave a comment