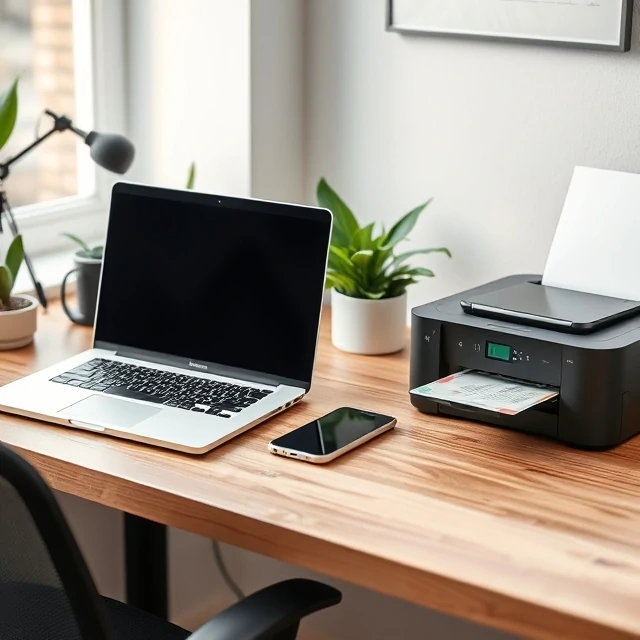
Un endpoint este orice dispozitiv conectat la o rețea. Laptopurile, desktopurile, smartphone-urile, tabletele, imprimantele, serverele și senzorii IoT sunt toate importante. Fiecare dintre ele este un potențial punct de intrare. Atacatorii vizează endpoint-urile deoarece acestea sunt numeroase, adesea neactualizate și utilizate de persoane care dau clic pe lucruri pe care nu ar trebui să le facă. Perimetrul era înainte firewall-ul. Acum perimetrul este reprezentat de fiecare dispozitiv.
Munca la distanță a rupt modelul vechi. Angajații se conectează din rețelele de acasă, din cafenele și din aeroporturi. Firewall-ul corporativ nu vede acel trafic. Securitatea endpoint-urilor s-a mutat la dispozitivul în sine: antivirus, detectarea și răspunsul endpoint-urilor, criptarea discului și gestionarea patch-urilor. Fiecare endpoint are nevoie de propriile apărări, deoarece nu se poate avea încredere în rețea pentru a le furniza. Numărul de endpoint-uri dintr-o organizație tipică a explodat. Fiecare telefon, fiecare boxă inteligentă, fiecare cameră conectată adaugă o țintă. Inventarul activelor este primul pas. Nu poți proteja dispozitive de care nu știi că există. IT-ul din umbră îngreunează acest lucru. Angajații instalează aplicații și conectează dispozitive fără să spună nimănui. Endpoint-ul despre care nu știi este cel care este compromis.
Categorii de puncte finale
- Stații de lucru — laptopuri și desktopuri utilizate de angajați
- Dispozitive mobile — telefoane și tablete
- Servere — instanțe locale și în cloud
- IoT — camere, senzori, imprimante și dispozitive industriale
Fiecare punct final este o ușă. Unele sunt încuiate. Altele nu. Atacatorul are nevoie doar de una care să se deschidă.
Comments
No comments yet. Be the first to share a thought.
Leave a comment