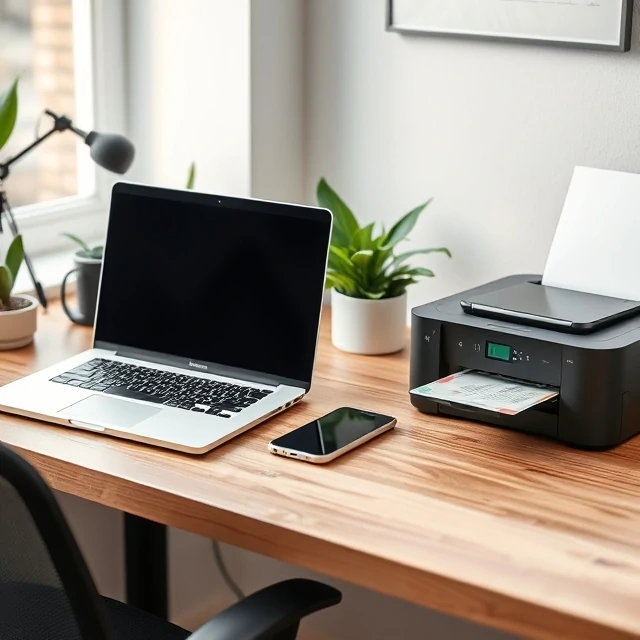
नेटवर्क से जुड़ा कोई भी उपकरण एंडपॉइंट कहलाता है। लैपटॉप, डेस्कटॉप, स्मार्टफोन, टैबलेट, प्रिंटर, सर्वर और IoT सेंसर, सभी इसमें शामिल हैं। इनमें से प्रत्येक संभावित प्रवेश बिंदु है। हमलावर एंडपॉइंट्स को निशाना बनाते हैं क्योंकि ये संख्या में अधिक होते हैं, अक्सर इनमें पैच नहीं लगे होते हैं, और इनका उपयोग ऐसे लोग करते हैं जो उन चीजों पर क्लिक करते हैं जिन पर उन्हें क्लिक नहीं करना चाहिए। पहले फ़ायरवॉल ही सुरक्षा घेरा हुआ करता था। अब हर उपकरण सुरक्षा घेरा बन गया है।
दूरस्थ कार्य प्रणाली ने पुराने मॉडल को ध्वस्त कर दिया है। कर्मचारी घर के नेटवर्क, कॉफी शॉप और हवाई अड्डों से कनेक्ट होते हैं। कॉर्पोरेट फ़ायरवॉल इस ट्रैफ़िक को नहीं देख पाता। एंडपॉइंट सुरक्षा अब डिवाइस पर ही केंद्रित हो गई है: एंटीवायरस, एंडपॉइंट डिटेक्शन और रिस्पॉन्स, डिस्क एन्क्रिप्शन और पैच मैनेजमेंट। प्रत्येक एंडपॉइंट को अपनी सुरक्षा की आवश्यकता होती है क्योंकि नेटवर्क पर इन सुरक्षा उपायों के लिए भरोसा नहीं किया जा सकता। एक सामान्य संगठन में एंडपॉइंट्स की संख्या में भारी वृद्धि हुई है। हर फ़ोन, हर स्मार्ट स्पीकर, हर कनेक्टेड कैमरा एक संभावित लक्ष्य बन जाता है। एसेट इन्वेंटरी पहला कदम है। आप उन डिवाइसों की सुरक्षा नहीं कर सकते जिनके अस्तित्व के बारे में आपको जानकारी ही नहीं है। शैडो आईटी इसे और भी कठिन बना देता है। कर्मचारी बिना किसी को बताए ऐप्स इंस्टॉल करते हैं और डिवाइस कनेक्ट करते हैं। जिस एंडपॉइंट के बारे में आपको जानकारी नहीं होती, वही हैक हो जाता है।
एंडपॉइंट श्रेणियाँ
- वर्कस्टेशन — कर्मचारियों द्वारा उपयोग किए जाने वाले लैपटॉप और डेस्कटॉप
- मोबाइल उपकरण — फ़ोन और टैबलेट
- सर्वर — ऑन-प्रिमाइसेस और क्लाउड इंस्टेंसेस
- आईओटी — कैमरे, सेंसर, प्रिंटर और औद्योगिक उपकरण
हर एंडपॉइंट एक दरवाजा है। कुछ बंद हैं, कुछ खुले हैं। हमलावर को बस एक खुलने वाले दरवाजे की जरूरत है।
Comments
No comments yet. Be the first to share a thought.
Leave a comment