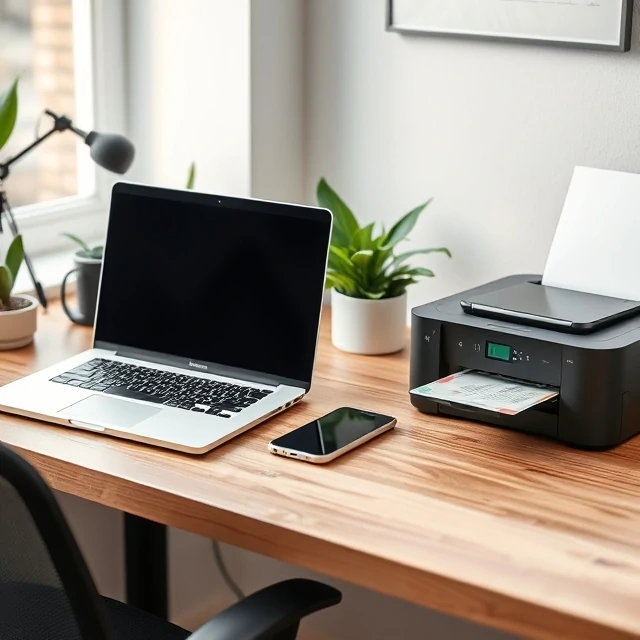
エンドポイントとは、ネットワークに接続されているあらゆるデバイスのことです。ノートパソコン、デスクトップパソコン、スマートフォン、タブレット、プリンター、サーバー、IoTセンサーなど、すべてがエンドポイントに含まれます。それぞれが潜在的な侵入経路となり得ます。攻撃者がエンドポイントを標的にするのは、エンドポイントが数多く存在し、多くの場合パッチが適用されておらず、ユーザーが不適切な操作を行う可能性があるためです。かつてはファイアウォールが境界でしたが、今やあらゆるデバイスが境界となっています。
リモートワークは従来のビジネスモデルを崩壊させました。従業員は自宅のネットワーク、カフェ、空港などから接続します。企業のファイアウォールはこれらのトラフィックを検知できません。エンドポイントセキュリティはデバイス自体に移行しました。アンチウイルス、エンドポイント検出および対応、ディスク暗号化、パッチ管理などです。ネットワークがこれらのセキュリティ対策を提供してくれるとは限らないため、各エンドポイントは独自の防御策を必要とします。一般的な組織におけるエンドポイントの数は爆発的に増加しました。すべてのスマートフォン、すべてのスマートスピーカー、すべての接続されたカメラが新たな標的となります。資産インベントリが最初のステップです。存在を知らないデバイスを保護することはできません。シャドウITはそれをさらに困難にします。従業員は誰にも知らせずにアプリをインストールし、デバイスを接続します。認識されていないエンドポイントこそが侵害されるのです。
エンドポイントカテゴリ
- ワークステーション ― 従業員が使用するノートパソコンとデスクトップパソコン
- モバイルデバイス(スマートフォンとタブレット)
- サーバー - オンプレミスおよびクラウドインスタンス
- IoT(モノのインターネット)— カメラ、センサー、プリンター、産業機器
すべてのエンドポイントは扉だ。中には鍵がかかっているものもあれば、そうでないものもある。攻撃者は、開いている扉が一つあればそれで十分なのだ。
Comments
No comments yet. Be the first to share a thought.
Leave a comment