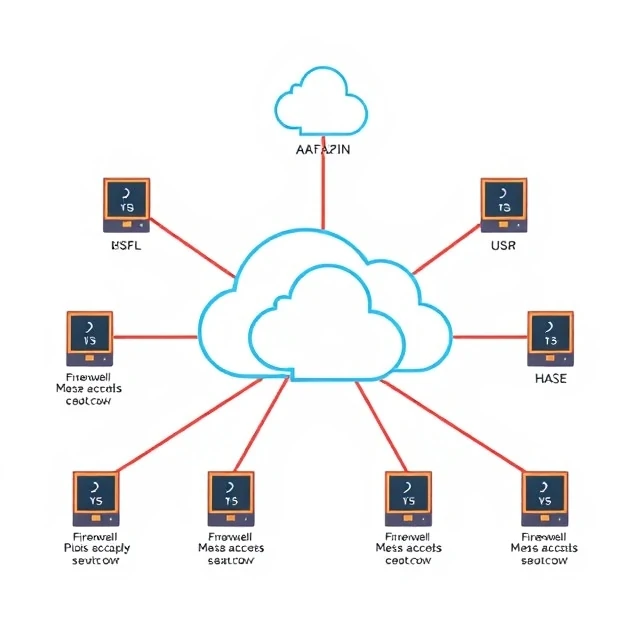
A segmentação de rede divide uma rede em partes mais pequenas. Cada parte tem as suas próprias regras de acesso. Um portátil comprometido na VLAN de marketing não consegue aceder à base de dados da folha de pagamento diretamente. Ele precisa de atravessar um limite, e esse limite tem controlos. A segmentação limita o alcance de um atacante após entrar na rede. Sem ela, uma única máquina comprometida significa, muitas vezes, o acesso a tudo.
A violação de segurança da Target em 2013 é um exemplo clássico. Os atacantes roubaram credenciais de um fornecedor de sistemas de climatização e usaram-nas para entrar na rede da Target. A partir daí, moveram-se lateralmente para os sistemas de ponto de venda e roubaram 40 milhões de números de cartões. A segmentação não teria impedido a entrada inicial, mas poderia tê-la contido. O acesso do fornecedor deveria ter sido limitado à rede de gestão de climatização. Os sistemas de ponto de venda deveriam ter sido isolados de tudo o resto. Os invasores ultrapassaram limites que não deveriam existir.
abordagens de segmentação
- VLANs — separação lógica dentro de uma rede física
- Firewalls — aplicam regras entre segmentos
- Microsegmentação — controlos precisos em torno de cargas de trabalho individuais.
- Espaços de ar — separação física para os sistemas mais sensíveis.
A segmentação não é um projeto pontual. As redes crescem. Novas aplicações e dispositivos criam novos caminhos. Reveja as regras regularmente. Um plano de segmentação que ninguém atualiza transforma-se num diagrama de como era a rede há três anos.
Comments
No comments yet. Be the first to share a thought.
Leave a comment