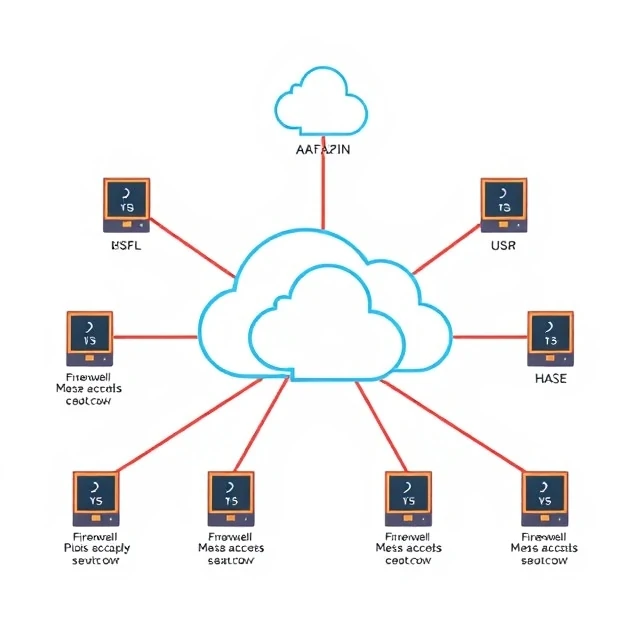
يقسم تجزئة الشبكة الشبكة إلى أجزاء أصغر، ولكل جزء قواعد وصول خاصة به. على سبيل المثال، لا يمكن لجهاز كمبيوتر محمول مخترق في شبكة VLAN الخاصة بالتسويق الوصول مباشرةً إلى قاعدة بيانات الرواتب، بل عليه عبور حدود الشبكة، وهذه الحدود تخضع لضوابط محددة. يحدّ التجزئة من مدى قدرة المهاجم على التسلل إلى الشبكة. وبدونها، غالبًا ما يعني اختراق جهاز واحد الوصول إلى كل شيء.
يُعدّ اختراق شركة تارجت عام 2013 مثالًا نموذجيًا. فقد سرق المهاجمون بيانات اعتماد من مورد لأنظمة التكييف والتهوية، واستخدموها للدخول إلى شبكة تارجت. ومن هناك، انتقلوا إلى أنظمة نقاط البيع، وسرقوا 40 مليون رقم بطاقة. لم يكن من الممكن إيقاف عملية الاختراق الأولية باستخدام تقنية التجزئة، ولكن كان من الممكن احتواؤها. كان ينبغي حصر وصول المورد في شبكة إدارة أنظمة التكييف والتهوية فقط، وعزل أنظمة نقاط البيع عن باقي الشبكة. لقد تجاوز المهاجمون حدودًا لم يكن ينبغي أن تكون موجودة أصلًا.
أساليب التجزئة
- الشبكات المحلية الظاهرية (VLANs) - الفصل المنطقي داخل الشبكة المادية
- جدران الحماية — تفرض قواعد بين القطاعات
- التجزئة الدقيقة - تحكم دقيق في أحمال العمل الفردية
- الفجوات الهوائية - فصل مادي للأنظمة الأكثر حساسية
تجزئة الشبكة ليست مشروعًا لمرة واحدة. فالشبكات تتوسع، والتطبيقات والأجهزة الجديدة تُنشئ مسارات جديدة. لذا، راجع القواعد بانتظام. أما خطة التجزئة التي لا يُحدّثها أحد، فتُصبح مجرد رسم تخطيطي لما كانت عليه الشبكة قبل ثلاث سنوات.
Comments
No comments yet. Be the first to share a thought.
Leave a comment