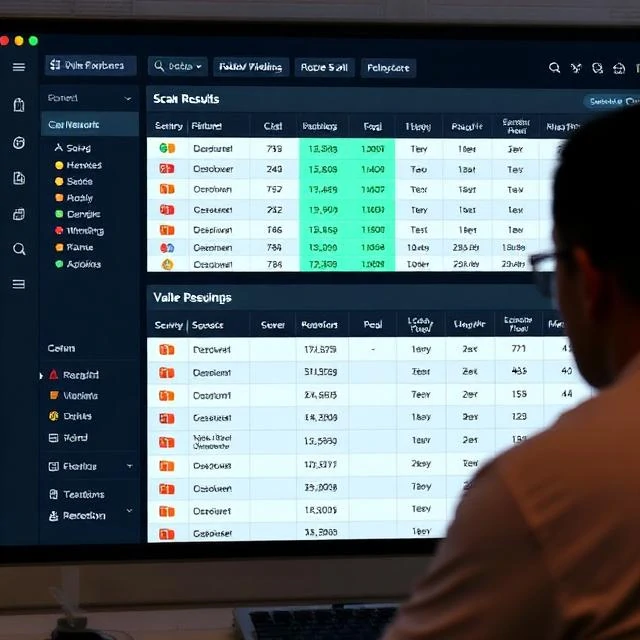
A sebezhetőségi felmérés a rendszereket ismert gyengeségek után kutatja. Ez nem penetrációs teszt. A „nyílt teszt” megpróbálja kihasználni a hibákat. A sebezhetőségi felmérés azonosítja és listázza azokat. A kimenet egy jelentés, amelyben a megállapítások súlyosság szerint vannak rangsorolva. A szervezet dönti el, hogy mit és mikor javítson. A felmérések gyorsabbak és olcsóbbak, mint a „nyílt tesztek”, ezért gyakrabban futtatják őket. A negyedéves vizsgálatok gyakoriak. A folyamatos vizsgálat egyre inkább szabvánnyá válik.
Az eszközök változatosak. A hálózati szkennerek, mint például a Nessus és az OpenVAS, nyitott portokat, elavult szoftvereket és hiányzó javításokat keresnek a hosztokon. A webes alkalmazás-szkennerek, mint például a Burp Suite és az OWASP, a ZAP feltérképező webhelyeket injektálási hibákat, sérült hitelesítést és hibás konfigurációkat keresnek. A felhőbiztonsági helyzetfelmérő eszközök a konfigurációkat összehasonlítják a referenciaértékekkel. Minden eszköznek vannak vakfoltjai. A szkennerek téves pozitív eredményeket produkálnak, és olyan logikai hibákat hagynak ki, amelyek emberi elemzést igényelnek. A sebezhetőségi felmérés egy kiindulópont. Megmondja, hol kell keresni. Nem mondja meg, hogy mit tenne egy támadó valójában. A felmérés és a penetrációs tesztelés kombinálása teljesebb képet ad. A vizsgálat megtalálja a lyukakat. A penetrációs teszt bizonyítja, hogy melyek számítanak.
Sebezhetőségi felmérés lépései
- Hatókör és leltáreszközök meghatározása
- Automatizált szkennelések futtatása
- Eredmények validálása és a téves pozitívak eltávolítása
- Priorizálás súlyosság és kontextus szerint
- Javítsa ki és ellenőrizze újra a hibát a megerősítéshez
Egy olyan vizsgálat, ami lefut, de soha nem vezet javításhoz, egy megfelelőségi gyakorlat. Az érték a javításban rejlik.
Comments
No comments yet. Be the first to share a thought.
Leave a comment