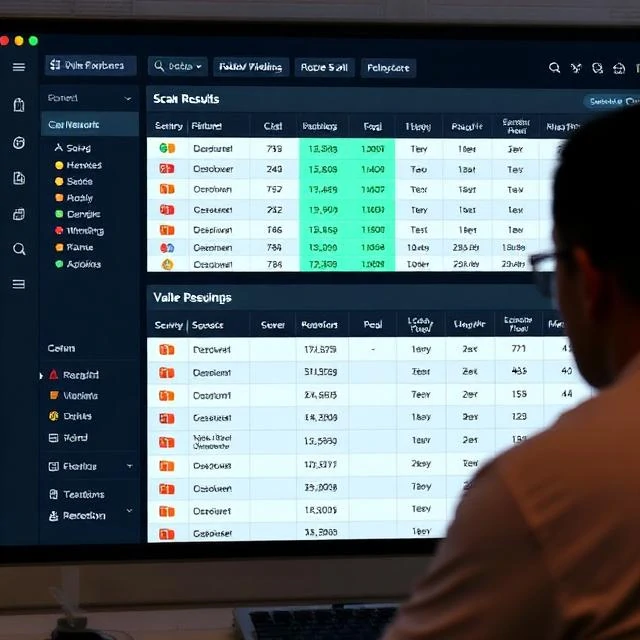
يُجري تقييم الثغرات الأمنية فحصًا للأنظمة بحثًا عن نقاط الضعف المعروفة، وهو ليس اختبار اختراق. فاختبار الاختراق يسعى إلى استغلال الثغرات، بينما يُحدد تقييم الثغرات هذه الثغرات ويُدرجها في قائمة. ويُنتج عن ذلك تقريرٌ يتضمن النتائج مُصنفةً حسب خطورتها. وبناءً عليه، تُقرر المؤسسة ما يجب إصلاحه ومتى. وتتميز تقييمات الثغرات الأمنية بأنها أسرع وأقل تكلفة من اختبارات الاختراق، ولذلك تُجرى بشكل متكرر. ويُعد الفحص ربع السنوي شائعًا، بينما أصبح الفحص المستمر معيارًا أساسيًا.
تتنوع الأدوات المستخدمة. تستخدم ماسحات الشبكة مثل Nessus وOpenVAS لفحص الخوادم بحثًا عن المنافذ المفتوحة والبرامج القديمة والتحديثات المفقودة. بينما تستخدم ماسحات تطبيقات الويب مثل Burp Suite وOWASP ZAP لفحص المواقع بحثًا عن ثغرات الحقن، ومشاكل المصادقة، وأخطاء التكوين. أما أدوات تقييم وضع أمان الحوسبة السحابية فتتحقق من التكوينات وفقًا للمعايير. لكل أداة نقاط ضعفها. تُنتج الماسحات نتائج إيجابية خاطئة وتغفل عيوبًا منطقية تتطلب تحليلًا بشريًا. يُعد تقييم الثغرات نقطة انطلاق، فهو يُحدد لك أماكن البحث، لكنه لا يُخبرك بما قد يفعله المهاجم فعليًا. يُعطي الجمع بين التقييم واختبار الاختراق صورة أشمل. يكشف الفحص عن الثغرات، بينما يُثبت اختبار الاختراق أيها أكثر أهمية.
خطوات تقييم الثغرات الأمنية
- تحديد نطاق الأصول وجردها
- قم بإجراء عمليات المسح التلقائي
- التحقق من صحة النتائج وإزالة النتائج الإيجابية الخاطئة
- حدد الأولويات حسب درجة الخطورة والسياق
- قم بإصلاح المشكلة وأعد المسح للتأكد.
إن إجراء فحص دون التوصل إلى حلول هو مجرد إجراء شكلي للامتثال. تكمن القيمة الحقيقية في المعالجة.
Comments
No comments yet. Be the first to share a thought.
Leave a comment