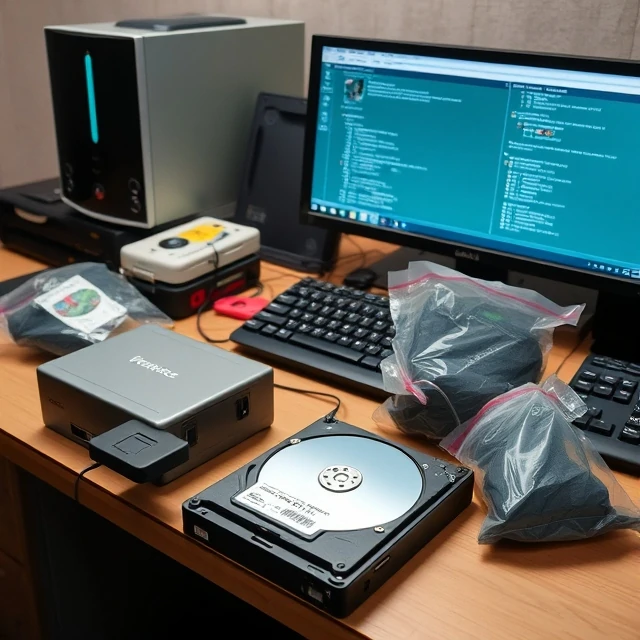
Digital retsmedicin undersøger, hvad der skete efter en sikkerhedshændelse. Efterforskere indsamler bevismateriale fra diske, hukommelse, netværkslogfiler og mobile enheder. De opbevarer det omhyggeligt, så det holder i retten. Arbejdet er delvist teknisk, delvist proceduremæssigt. Et enkelt forkert trin kan gøre bevismateriale ugyldigt. Chain of custody, skriveblokkere og hashverifikation er standardpraksis.
Undersøgelsen besvarer spørgsmål. Hvordan kom angriberen ind? Hvad fik de adgang til? Hvor længe var de indenfor? Har de stjålet data? Svarene former reaktionen og den juridiske strategi. Retsmedicin understøtter også hændelsesrespons. Forståelse af angrebet hjælper med at inddæmme det og forhindre gentagelse. Værktøjerne spænder fra kommercielle pakker som EnCase og FTK til open source-muligheder som Autopsy og Volatility. Hukommelsesforensik er særligt værdifuldt, fordi malware ofte kun findes i RAM og ikke efterlader spor på disken. Mobil forensik er sin egen specialitet, hvor krypterede enheder og cloud-backups tilføjer kompleksitet. Feltet er altid bagud. Nye enheder, nye operativsystemer og nye krypteringsordninger skaber nye udfordringer. Efterforskere tilpasser sig.
Retsmedicinske beviskilder
- Diskbilleder — filer, slettede data og artefakter
- Hukommelsesdumps — kørende processer og malware i RAM
- Netværkslogfiler — trafikmønstre og forbindelser
- Mobile enheder — beskeder, apps og lokationsdata
Retsmedicin handler ikke kun om at fange kriminelle. Det handler om at forstå, hvad der skete, så det ikke sker igen.
Comments
No comments yet. Be the first to share a thought.
Leave a comment