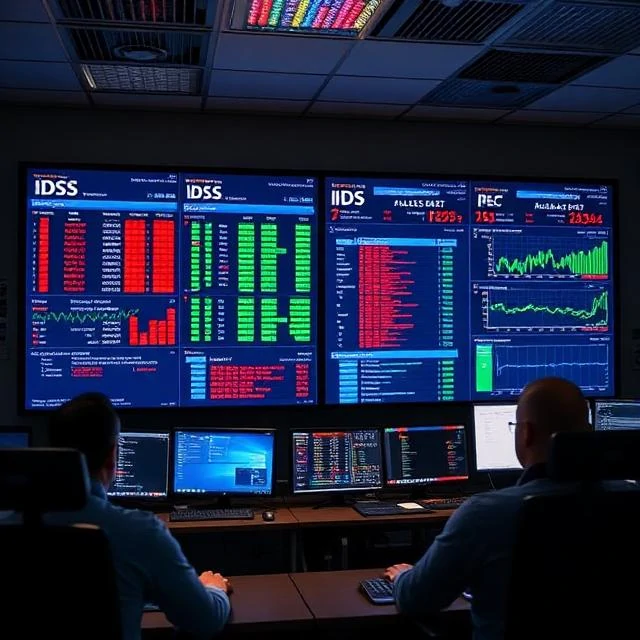
Systém detekce narušení sleduje síťový provoz nebo aktivitu hostitele a hledá známky útoku. Upozorní, když se něco jeví jako špatné. Neblokuje. To je rozdíl oproti systému prevence narušení, který je inline a může provoz zastavit. IDS je pasivní. Pozoruje, analyzuje a hlásí. Analytik rozhoduje, co dělat.
Metody detekce se liší. Systémy založené na signaturách porovnávají známé vzory útoků. Zachytí to, co viděly dříve, a přehlédnou vše ostatní. Systémy založené na anomáliích vytvářejí základní linii normálního chování a označují odchylky. Zachycují nové útoky, ale generují více falešně pozitivních výsledků. Většina nasazení používá obojí. Síťové systémy IDS monitorují provoz ve strategických bodech. Hostitelské systémy IDS sledují procesy, změny souborů a systémová volání na jednotlivých počítačích. Objem upozornění je neustálým problémem. Špatně naladěný systém IDS topí analytiky v hluku. Přestávají věnovat pozornost. Skutečná upozornění se přehlédnou. Ladění není jednorázový úkol. Sítě se mění. Objevují se nové aplikace. Základní linie se posouvá. IDS, který byl dobře naladěn loni, může být dnes k ničemu.
Typy IDS
- Síťový – monitoruje provoz na síťových odbočkách
- Hostitelský – monitoruje aktivitu na jednotlivých zařízeních
- Na základě signatury – porovnává se známými vzorci útoků
- Na základě anomálií – signalizuje odchylky od normálního chování
IDS je detektor kouře. Nehasí oheň. Říká vám, že se tam nachází.
Comments
No comments yet. Be the first to share a thought.
Leave a comment